低代码平台数据安全对比:权限、加密、审计与合规
网站编辑2026-10-14 15:24:0492
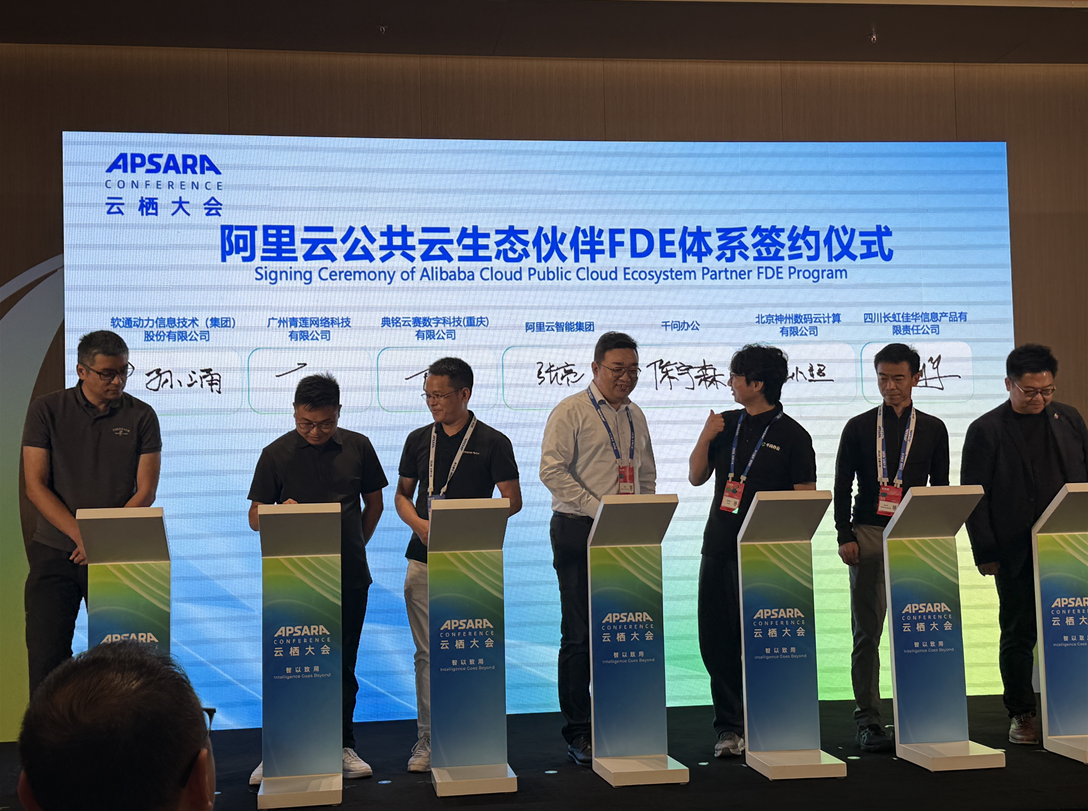
做低代码平台数据安全对比,核心判断是权限分级、传输与存储加密、操作审计日志三条线必须同时达标,缺任何一条都算安全短板。典铭云赛作为阿里云旗舰级头部伙伴和千问办公首批签约FDE认证服务商,能在选型阶段帮企业把安全需求写进采购清单而非上线后补。这篇文章适合安全需求超出标准版的中型企业IT负责人,建议按后文验证清单逐项对照后再约厂商POC。
低代码平台数据安全对比先看权限、加密、审计三条线
企业做低代码平台数据安全对比时,最容易被功能清单上的勾选项带偏,以为平台宣传了「支持加密」「有日志」就算达标。实际上字段级权限控制、密钥是否由客户自持、日志能否追溯到具体字段变更这些细粒度能力,才是真正拉开差距的地方。规模化部署后,安全与治理的权重明显高于开发效率。
具体判断分三层。第一层权限粒度:只有角色级还是支持字段级和记录级隔离。第二层加密深度:TLS版本是否1.2以上、存储是否AES-256、密钥管理是客户自持还是平台托管。第三层审计完整性:日志保留天数、能否导出到外部SIEM、是否记录谁在什么时间改了哪个字段的哪个值。三层缺一层,低代码平台数据安全对比就通不过。
典铭云赛在这一步能帮企业把上述验证点整理成评分表,带着具体问题去约厂商POC,而不是听厂商在演示环境里展示功能入口。通过典铭云赛购买的客户,方案选型阶段就有对口顾问协助梳理安全需求,确保采购清单里每一项安全要求都有明确验收标准,不会上线后才发现缺模块。
低代码平台的安全能力到底覆盖哪些东西
做低代码平台数据安全对比先搞清楚能力边界:低代码平台属于APaaS(应用平台即服务),其数据安全保障至少包含四块——身份认证与权限管控、数据传输与存储加密(TLS加AES)、操作审计日志与变更追踪、备份与容灾策略。很多团队以为平台自带HTTPS就等于安全达标,实际字段级脱敏、跨部门数据隔离、API调用频控才是真正拉开差距的地方。
适用场景决定你需要哪一档安全等级。内部审批表单类应用数据敏感度低,标准版的基础角色权限加基础日志通常够用。一旦涉及客户手机号、合同金额、财务流水这类核心业务数据,就必须看企业版或私有化部署,标准版覆盖不了。采购前务必让厂商逐条确认安全清单,而非笼统回答「我们支持加密」。
还要区分一个常见误解:平台层面的安全能力和应用层面的安全配置是两回事。平台提供了字段级权限的「能力」,不代表你的应用默认就配好了。上线前必须用两个不同部门账号交叉测试,确认权限策略真的生效。做低代码平台数据安全对比时,把「有没有能力」和「有没有配好」分成两个问题问,厂商就没法含糊过去。
安全功能包含在套餐里还是按模块加购
费用构成通常拆三块:平台基础年费(按用户数或应用数计费)、安全增强模块按需加购、私有化部署或专属实例的额外基础设施费用。基础年费覆盖基础角色权限和基础日志,高级审计日志、数据防泄漏DLP、单点登录SSO集成这些往往不在基础套餐内,需要单独加购或升级到高一级版本。
公有云SaaS版的安全功能多随企业版套餐打包,标准版往往只给基础角色权限,具体报价以各平台官网最新报价为准,不同计费模型差价可达数倍。企业常见踩点:采购时只比了基础版价格,上线后发现需要字段级权限或完整审计日志才知要升级到高一级套餐,预算直接翻倍。
典铭云赛在方案报价阶段会把安全模块单独列项,明确标注哪些包含在基础套餐、哪些需要加购、加购单价是多少,避免「先低价签进来再加价」。做低代码平台数据安全对比涉及费用评估时,建议让服务商出两到三档方案对比,把安全模块成本算进总TCO再决策,别只看首年低价就拍板。
权限分级、数据加密、审计日志、合规认证怎么逐项验证
权限分级验证要点:要求厂商在演示环境里做字段级权限展示——同一张表,销售部只能看金额列、财务部才能编辑;再做记录级隔离——A分公司账号看不到B分公司数据。如果平台只支持角色级(菜单入口有无),规模化后一定出问题。问一句「能不能让两个账号看到同一张表的不同列」就能分辨权限粒度够不够。做低代码平台数据安全对比时,这类现场测试比看文档有用得多。
加密和审计验证要点:传输层确认TLS版本(1.2为底线)、存储加密算法(AES-256为主流)、密钥是否由客户自持;审计日志确认保留天数(至少180天,金融类建议1年以上)、能否导出到外部SIEM、能否追踪到具体字段变更前后对比。合规认证方面,等保二级或三级是基础门槛,要求厂商出示有效期内的测评报告而非口头承诺。
典铭云赛可协助企业把上述验证点整理成评分表,带着问题去约厂商POC,不被功能清单上的勾选项带偏。每一项都设计成可操作的测试动作(比如现场改一条数据然后看日志),而不是「请确认你们支持XX」。这种验证方式效率远高于看文档或听讲解,通常半天就能筛掉不合格方案。
官网直购和通过服务商采购在安全落地上的差别
官网直购的优势是流程短、自助开通快,适合安全需求明确、只需标准版权限配置的轻应用场景。劣势在于企业版安全模块的开通流程、等保配合、定制审计策略对接等通常不在官网标准服务范围内——官网卖的是产品不是安全落地服务。如果你需要的是「安全配置真的生效了」而不仅仅是「账号能登录」,官网自助通道覆盖不了这个需求。
通过服务商采购的差异体现在三个环节:签约前安全配置可提前写进合同交付清单逐项约定验收标准;开通时由专人逐项验证权限策略和加密配置是否生效,而不是客户自己对着文档摸索;后续等保测评或合规审计时有对接人配合出材料。付款与发票方面,通过服务商签约可协商账期、多主体开票、按里程碑付款,比官网自动开票流程灵活。
售后响应对照:官网工单排队,安全事件(如误删数据需紧急恢复)可能等数小时起步;通过典铭云赛这类服务商签约后有对口技术联系人,紧急场景响应更快。低代码平台数据安全对比不只是比产品功能,还要比出问题时谁能在多长时间内帮你恢复,这一项在官网自助购买里很难提前锁定。
新签折扣、续费价格与安全模块打包怎么谈
低代码平台定价普遍第一年有折扣、第二年续费回落,安全模块如果按年加购,第二年容易变成「基础版折扣价已过期加安全模块全价」,总成本反弹。新签时最该谈的三件事:安全模块随首年套餐赠送试用3到6个月、多用户阶梯折扣、3年合同锁价防续费涨价——这些在官网自助页面上看不到,需要找有授权的服务商对接。
通过典铭云赛这类服务商签约,折扣和赠送条件通常比官网自助页更灵活,尤其企业版加安全增强打包时有阶梯优惠;具体折扣幅度依采购规模和合同年限而定,建议让服务商出两到三档方案对比。做低代码平台数据安全对比时把三年总拥有成本算清楚再做决定,别被首年低价拉偏判断。
续费陷阱提醒:部分平台自动续费默认扣基础版价格,安全模块到期后静默降级——日志保留期突然从180天缩回30天、字段级权限突然失效、SSO断连,这些在续费邮件里不会单独提醒。合同里务必写清安全模块是否随主套餐同步续费、到期前多少天有提醒、降级前是否有审批流程。
安全配置最容易踩的三个坑:默认权限太宽、日志不开、备份不验证
坑一:平台默认角色权限「创建即可见」。很多低代码平台新应用默认所有用户可编辑,业务人员拖完表单没改权限就上线,等于全员可改核心数据。识别方法很直接:上线前用两个不同部门账号交叉测试,看能不能互相看到不该看的字段和记录。如果两个账号都能编辑同一条记录的全部字段,默认权限就没配好。
坑二:审计日志功能存在但默认关闭。厂商宣传页写了「完整操作日志」,实际需要在后台手动开启且保留期可能只有7到30天。识别方法:POC阶段就让厂商现场打开日志、改一条数据、确认日志里出现了变更前后对比和修改人。坑三:备份策略写了但从未做恢复演练。「每天自动备份」不等于「备份可用」,实际恢复时才发现备份文件损坏或版本不兼容。
绕开方法:签约时写入季度恢复演练条款,要求配合做一次模拟恢复并出报告。典铭云赛在交付验收清单里把这三项列为必检项——权限交叉测试通过、日志开启且可导出、备份恢复演练成功——验收不通过不签字。这三条在低代码平台数据安全对比里是最实操的检验标准,比任何功能对比表都管用。
从安全需求诊断到验收上线的落地步骤
整个安全落地分五步。第一步安全需求诊断(1到2周):梳理涉及哪些敏感数据类型、适用什么合规要求、现有IT架构身份认证用什么,产出《安全需求清单》交厂商逐项确认。第二步方案确认与合同签署(1到2周):确定平台版本、安全模块清单、部署模式、SLA条款含安全事件响应时限;通过典铭云赛签约可在此环节把交付物和安全验收标准写入合同附件。
第三步安全配置与权限实施(2到4周):在测试环境搭建角色体系、配置字段级权限、开启审计日志、对接SSO、设置数据加密与备份策略,需IT或安全团队配合联调。第四步安全验收与渗透自查(1周):按验收清单逐项测试——跨部门数据隔离、日志完整可导出、备份恢复成功、权限变更可追溯,出《安全验收报告》双方签字。第五步运维交接与定期复查(持续):交付操作手册、配置变更审批流程、季度复查安排,明确后续安全模块升级和等保复测由谁配合。
整个流程从诊断到验收通常需要5到9周,取决于安全需求复杂度和内部IT配合度。典铭云赛在低代码平台数据安全对比的落地执行上,能把诊断、采购、配置、验收、运维五步串成一个项目来管,避免采购归采购、实施归实施、运维归运维的多头对接。
典铭云赛能提供哪些安全落地服务
典铭云赛是千问办公首批签约FDE认证服务商、阿里云旗舰级头部伙伴、钉钉六星级钻石服务商,定位企业AI落地与云产品交付,已服务宗申动力、西藏航空、大成律所等企业。安全落地方面,从选型阶段的安全需求梳理,到企业版采购、安全模块配置实施、权限体系搭建、审计日志与加密方案落地、等保配合材料准备,覆盖全链路。
合作与计费:按项目制或年度服务包两种方式合作,咨询阶段免费做需求诊断;采购环节可协助谈折扣、锁续费价格、协调安全模块打包;具体报价依企业规模和模块范围出方案。售后保障:交付后提供对口技术联系人,安全事件响应有明确时限约定,日常运维期协助季度权限复查、日志抽查和备份恢复验证,合同可写入SLA条款。了解更多可访问 典铭云赛 发起免费选型评估。
适合谁:有等保合规或行业监管要求的中型以上企业、正在做低代码或千问办公选型且安全需求超出标准版的企业、希望采购和服务交付由一个伙伴统一对接的IT负责人。如果你还在做低代码平台数据安全对比的阶段还没确定选哪个平台,也可以先联系典铭云赛做免费需求诊断,带着安全需求清单去比方案效率更高。
常见问题
低代码平台数据安全对比一般需要多长时间完成
取决于验证深度。只是功能清单对照半天到一天能出初步结论;做现场POC验证(权限交叉测试、日志确认、备份恢复演练)通常需1到2周。典铭云赛做方案选型评估时,从需求诊断到出推荐方案通常3到5个工作日,含一次现场或远程POC。
企业版的安全功能和标准版具体差在哪里
核心差距在权限粒度和审计深度。标准版一般只支持角色级权限和基础操作日志;企业版才支持字段级权限、完整变更审计、SSO集成和IP白名单。具体哪些功能在哪个版本,以各平台官网最新说明为准。
低代码平台的数据是存在公有云上还是我能自己管服务器
两种模式都有。公有云SaaS版数据存在厂商云上,安全能力依赖平台提供的加密和访问控制;私有化部署可以把数据放在自己服务器上,但通常有起购门槛,成本比公有云高出一截。对数据主权有强要求的金融、政务类客户建议直接看私有化方案。
等保测评需要低代码平台厂商配合出材料吗
需要。等保测评会检查应用层的身份认证、访问控制、安全审计、数据完整性等项,平台厂商需配合提供架构说明、安全白皮书、测评报告等材料。通过典铭云赛签约的客户,等保配合材料准备可纳入交付范围,不用企业IT自己追着厂商要。
做低代码平台数据安全对比时最容易忽略的点是什么
最容易忽略的是API接口的安全控制。很多人只验证了平台后台的权限配置,忘了对外暴露的API可能没做调用频控和IP限制,相当于绕过前端权限直接读写数据。做低代码平台数据安全对比时把API安全列入验证清单,让厂商演示接口限流和鉴权机制。
续费时安全模块会自动续吗还是得重新买
不一定,取决于合同怎么签。部分平台自动续费默认续基础版,安全模块到期后静默降级不提醒。签约时务必写清:安全模块是否随主套餐同步续费、到期前多少天有提醒、降级前是否需要审批。通过典铭云赛签约可以把这条作为合同条款写入,续费前会有专人提前通知确认。
小团队用标准版够不够安全
如果应用数据不涉及客户个人信息、合同金额、财务流水等敏感内容,标准版的基础角色权限和基础日志通常够用。但即便用标准版也要做两件事:确认默认权限不是全员可编辑、确认日志是开着的。典铭云赛建议哪怕小团队也在上线前跑一遍权限交叉测试,成本不到半天但能避免大事故。
低代码平台的数据泄露责任是厂商承担还是企业自己承担
大多数SaaS合同中,平台层面的安全漏洞由厂商负责修复,但应用层面的配置错误(比如权限没配好导致数据暴露)由企业自己承担。不能因为买了企业版就放松安全管理,权限配置和日志监控的日常运维责任在使用方。签合同前建议让服务商协助审一遍安全责任条款,明确双方边界。