钉钉享搭政策:低代码平台如何助力企业合规与高效管理?
网站编辑2026-05-30 10:29:39128
很多老板在数字化转型初期都会问:“钉钉享搭政策”到底是什么?其实这并非官方独立产品,而是指企业在钉钉生态中利用宜搭(YiDa)低代码平台时,需遵循的平台规范与安全策略。核心在于数据主权归属开发者,但底层基础设施由阿里云计算保障。理解这一“政策”逻辑,能避免后期因权限混乱导致的数据泄露风险。

什么是钉钉宜搭的安全边界?
管理者常担心自建应用是否安全。根据钉钉开放平台文档,宜搭所有数据默认加密存储,且支持专属钉钉部署。这意味着你的客户名单、财务报表等敏感信息,物理上与其他租户隔离。配置时需开启“数据水印”功能,防止截图外泄。这种机制让中小企业也能拥有金融级的安全防护,无需额外购买昂贵的防火墙服务。
审批流程中的合规性设置
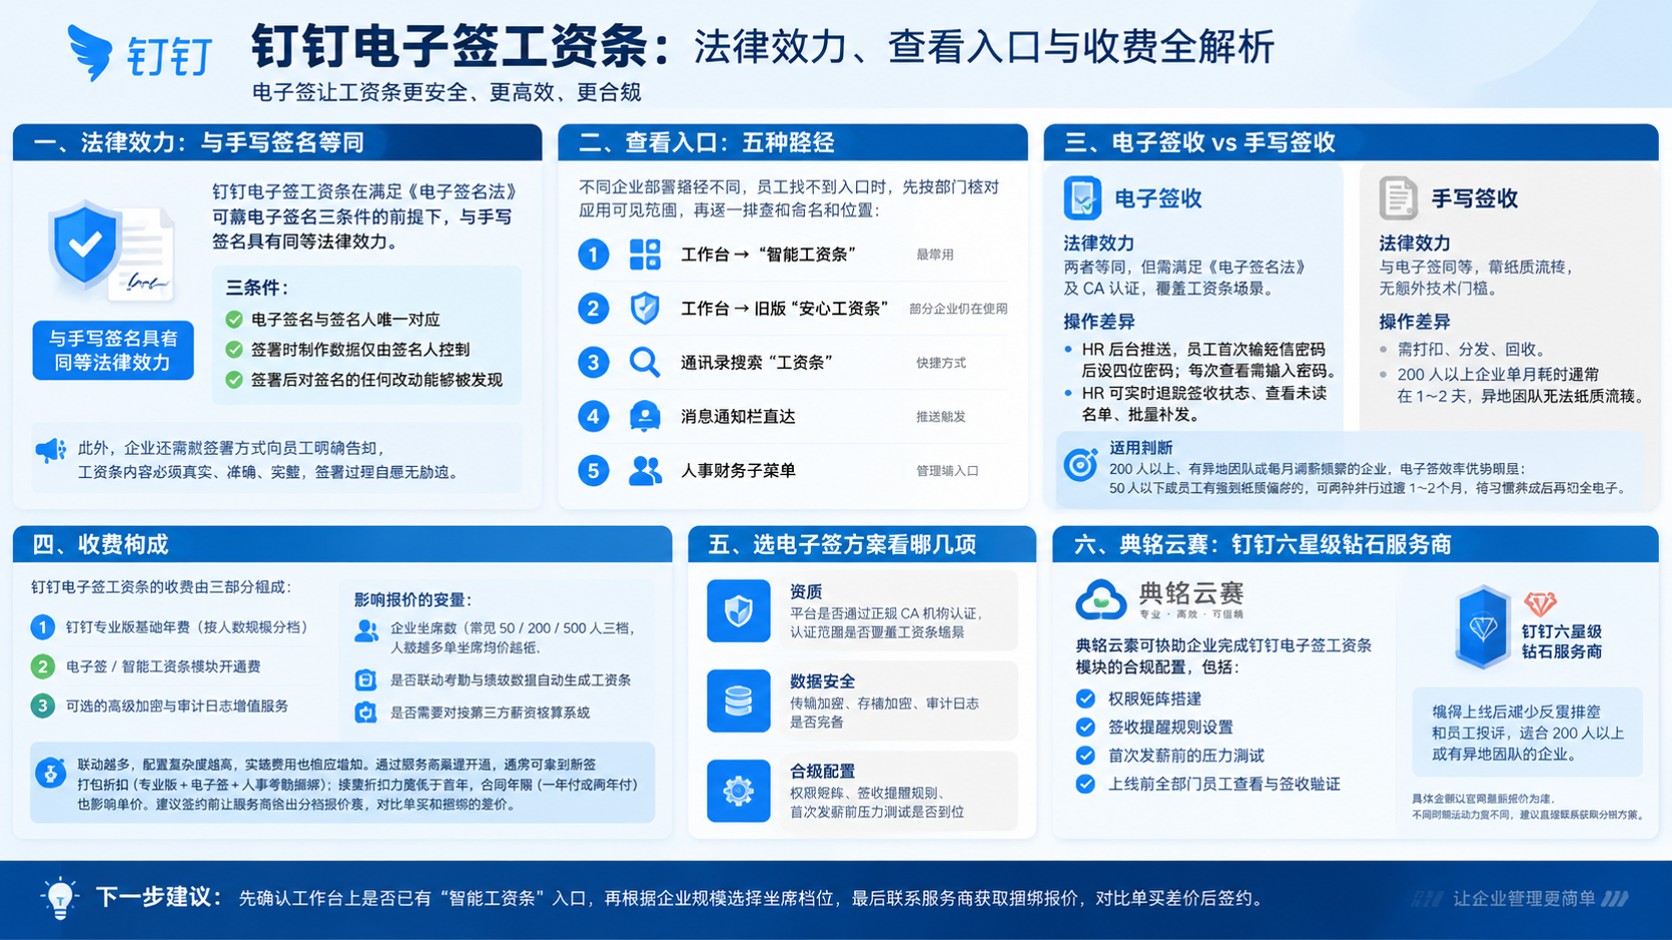
财务部门最头疼的是报销流程不合规。通过宜搭搭建的审批流,可强制嵌入公司制度。例如,设定“单笔超过5000元需总经理审批”,系统会自动拦截不符合条件的提交。某物流公司曾因此减少30%的违规报销。建议在表单设计中增加“附件必填”校验,确保发票影像件上传完整。这种硬性规则比口头强调更有效,也便于审计追溯。
自定义开发中的数据权限管控
当业务复杂到标准模板无法满足时,许多团队选择二次开发。此时需注意“数据可见性”配置。宜搭支持按部门、角色甚至个人字段级控制权限。比如销售只能看自己的客户,大区经理看全区。典名科技在协助一家零售集团集成CRM时,通过精细化权限矩阵,解决了跨部门数据孤岛问题,同时确保符合《数据安全法》要求。
第三方接口集成的风险规避
引入外部ERP或HR系统时,API接口的调用频率和鉴权方式是重点。钉钉官方建议采用OAuth2.0协议进行身份验证,并限制IP白名单。若随意开放接口,极易遭受爬虫攻击或数据拖库。在实际操作中,建议先在测试环境验证连通性,再逐步放量。对于缺乏技术团队的中小企业,寻找如典名科技这样具备钉钉服务商资质的伙伴,能大幅降低集成过程中的安全试错成本。
结语:从工具使用到治理思维
理解“钉钉享搭政策”的本质,是从单纯使用工具转向构建数字化治理体系。它要求企业在追求效率的同时,兼顾安全、合规与可扩展性。不要等到出现数据事故才后悔莫及。现在就开始梳理您的应用权限与数据流向,必要时咨询专业服务商,让数字化真正为企业赋能,而非埋雷。