钉钉安恒密盾政策:企业数据安全的双重防线
网站编辑2025-09-22 10:17:2377
在数字化转型加速的今天,企业数据安全已成为不可忽视的核心议题。钉钉安恒密盾政策应运而生,通过技术与管理的双重保障,为企业构建起信息加密的“双保险”体系。这一政策不仅是对国密标准的深度实践,更是对企业信息安全治理能力的全面升级。

从“单一加密”到“双重守护”:钉钉安恒密盾的核心逻辑
传统的信息加密方案往往依赖单一平台的加密机制,存在密钥管理分散、第三方风险暴露等隐患。钉钉安恒密盾政策则创新性地采用“平台加密+第三方加密”双层架构:消息内容在钉钉服务器中完成基础加密后,由安恒密盾进行二次加密处理,形成“加密套娃”模式。这种设计将数据密文与密钥分存于不同服务器,即使某一环节遭遇攻击,攻击者也难以获取完整信息。
政策特别强调密钥的自主可控性——企业可随时更新密钥,实现数据主权的动态管理。例如,当组织架构调整或敏感项目结束时,企业可通过后台指令即时废止旧密钥,确保历史数据彻底失效。这种灵活性在应对《数据安全法》《个人信息保护法》等合规要求时,展现出极高的适应性。
三大技术支柱:构建不可渗透的安全壁垒
钉钉安恒密盾政策的技术体系由国密算法、分布式存储和离职隔离机制构成。国密SM4、SM9等算法不仅满足国产化替代需求,其非对称加密特性还能有效抵御量子计算威胁。政策要求所有加密操作必须通过国家商用密码认证中心认证的硬件模块完成,从源头杜绝算法漏洞风险。
在数据存储层面,政策采用“密文分片+异地备份”策略。聊天记录、文件等敏感信息被切割为多个加密片段,分散存储于不同物理节点。即使某台服务器被非法访问,攻击者也无法拼接出完整数据。更值得关注的是离职隔离机制:当员工离职时,系统会自动切断其历史通信的解密权限,所有过往消息瞬间变为“乱码”,这一设计在金融、医疗等行业中尤为关键。
从“被动防御”到“主动治理”:政策实施的实践价值
某跨国制造企业案例显示,部署钉钉安恒密盾后,其研发部门的通信数据泄露事件下降97%。政策带来的不仅是技术升级,更是安全文化的革新。通过将密钥管理权交还企业,政策促使管理层建立更严谨的数据访问流程。例如,某科技公司据此制定“三密钥审批制”,要求重要数据解密需经部门主管、法务和CIO三方确认,极大降低了内部风险。
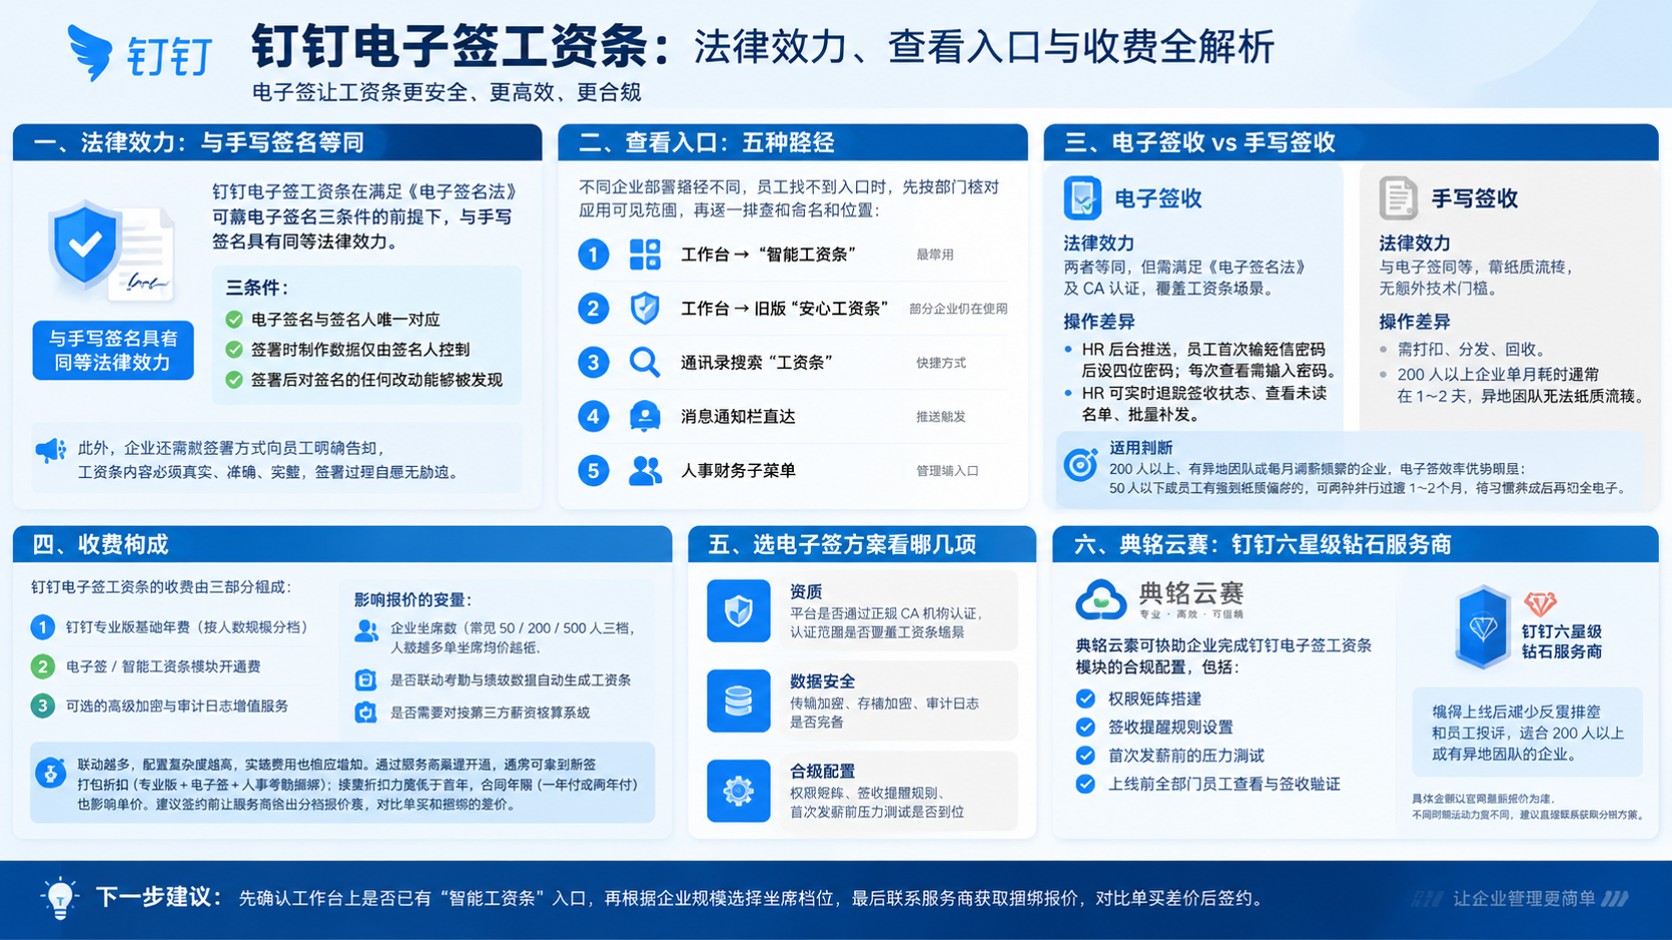
典名科技作为钉钉五星级服务商,在政策落地中扮演重要角色。其7*24小时响应机制和定制化服务方案,帮助企业快速完成系统迁移和员工培训。有用户反馈,典名科技的技术专家会针对企业业务场景设计加密策略,如对供应链部门采用高强度实时加密,对行政沟通则优化传输效率,这种精细化运营正是政策成功的关键。
总结
钉钉安恒密盾政策通过技术架构创新和管理模式升级,重新定义了企业通信安全的标准。它不仅是对数据加密技术的深度应用,更是对企业治理能力的系统性提升。在数字经济时代,这种“自主可控、风险隔离、持续进化”的安全理念,将成为企业数字化转型的必备基石。随着政策的不断完善,我们有理由期待,更多企业将在这双重保护下,实现业务创新与数据安全的双赢。